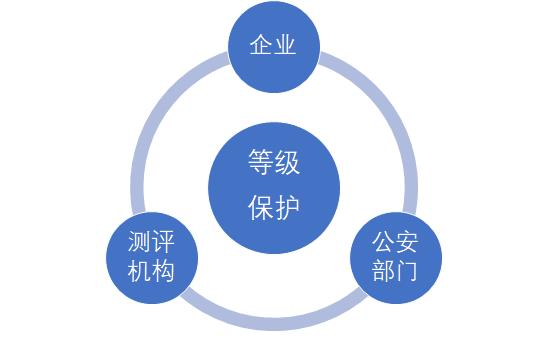
在数字化浪潮席卷全球的今天,网络安全已成为众多企业关注的焦点。而作为保障信息系统安全的重要一环,等级保护测评(简称等保测评)越来越受到广大企业的重视。
随着互联网技术的发展和信息技术应用的日益广泛,网络安全事件频发。为了应对这一挑战,我国发布了《信息安全等级保护管理办法》、《GB/T 22239-2019 信息安全技术 网络安全等级保护基本要求》等一系列法律法规与标准。其中,等保测评机构承担着重要使命——评估并验证企业信息系统安全性。
等保测评机构的重要性在于它们能够为企业提供专业、客观的安全评价服务。这些机构通常具备丰富的行业经验和技术实力,能够帮助企业识别潜在的安全威胁和薄弱环节,并提出切实可行的改进措施。例如,在一次针对某在线教育平台开展的等保测评中,测评机构发现了系统在用户数据保护方面的不足之处,并提出了针对性的改进建议,为平台进一步加强安全性奠定了坚实的基础。
相比于传统的自评方式,第三方的等保测评机构能够提供更为全面、细致的安全评估,确保企业在面临日益增长的安全威胁时保持竞争力。此外,通过与国际标准接轨,如《ISO 27001》认证等,这些机构还可以帮助企业提升管理水平和国际视野。
总之,等保测评机构在维护企业信息安全方面扮演着不可或缺的角色。他们为信息化的社会构筑起一道坚固的信息安全防线,助力企业在数字化转型的道路上稳健前行。